Информационная безопасность АСУ ТП
Защита систем управления энергообъектов и промышленных предприятий: анализ защищённости информационных систем, сетевая безопасность, поддержка модернизации программно-технических комплексов АСУ ТП. Средства защиты проверяем на собственном стенде для ПТК АСУ ТП. Работы ведём по лицензии ФСТЭК России на техническую защиту конфиденциальной информации.
Ключевые факты
- Анализ защищённости информационных систем и АСУ ТП: инвентаризация, уязвимости, модель угроз.
- Сетевая безопасность: сегментация технологической сети, межсетевое экранирование, контроль удалённого доступа.
- Поддержка модернизации программно-технических комплексов АСУ ТП с учётом требований по защите информации.
- Собственный стенд для испытаний средств защиты информации для ПТК АСУ ТП — до внедрения на объекте.
- Лицензия ФСТЭК России № Л024-00107-77/01590240 от 04.12.2024 на техническую защиту конфиденциальной информации.
- Партнёр хакатона «Лаборатории Касперского» по кибериммунной разработке (апрель 2023).
Угрозы безопасности АСУ ТП и меры защиты
Угрозы для АСУ ТП чаще всего приходят не через сами контроллеры, а через компьютеры и каналы вокруг них: удалённый доступ подрядчиков, съёмные носители, обновления программного обеспечения, связь с корпоративной сетью и выход в интернет с операторских и инженерных станций. По данным Kaspersky ICS CERT, во II квартале 2026 года вредоносные объекты блокировались на 19,2 % компьютеров АСУ, защищённых продуктами «Лаборатории Касперского»; главными источниками угроз остаются интернет, почтовые клиенты и съёмные носители.
| Канал угрозы | Как проявляется | Меры защиты |
|---|---|---|
| Удалённый доступ | постоянные VPN-подключения подрядчиков, общие учётные записи | доступ только на время работ через выделенный шлюз, аутентификация и управление доступом, регистрация действий |
| Съёмные носители | флеш-накопители и ноутбуки наладчиков на операторских и инженерных станциях | учёт носителей, проверка на отдельной станции, запрет автозапуска и неучтённых устройств |
| Обновления | обновление операционной системы или антивирусных баз, несовместимое с ПО системы управления | проверка на стенде, поэтапная установка начиная с одной стороны резервированной пары |
| Связь с корпоративной сетью | прямой доступ из офисной сети к серверам и контроллерам | сегментация на зоны, межсетевые экраны, промежуточная зона для обмена данными |
| Уязвимые компоненты | промышленные протоколы без аутентификации, операционные системы станций, которые нельзя обновить | изоляция сегмента, контроль целостности, мониторинг сетевого трафика |
| Действия персонала | лишние права, общие пароли, ошибки при изменении конфигурации | ролевой доступ, регистрация событий, обучение персонала |
Для конкретной системы угрозы оценивают по Методике оценки угроз безопасности информации ФСТЭК России (утверждена 05.02.2021) и банку данных угроз ФСТЭК. Меры подбирают так, чтобы не мешать управлению. Для значимых объектов КИИ это прямое требование п. 21 Требований, утверждённых приказом ФСТЭК России № 239: меры защиты соотносятся с мерами промышленной и функциональной безопасности и не должны отрицательно влиять на работу объекта в проектных режимах.
Что делаем
- Анализ защищённости
- обследование АСУ ТП и смежных систем, поиск уязвимостей, оценка рисков и рекомендации по устранению
- Сетевая безопасность
- сегментация сети АСУ ТП, межсетевые экраны, защищённый удалённый доступ для сервисных инженеров
- Защита ПТК
- выбор и настройка средств защиты для контроллеров, серверов и операторских станций без нарушения работы системы управления
- Модернизация
- сопровождение замены и обновления ПТК с сохранением требований по защите информации — вместе с проектом АСУ ТП
- Контроль защищённости
- периодическая проверка настроек и состояния средств защиты
- Требования законодательства
- меры по 187-ФЗ для объектов КИИ — см. страницу категорирования
Анализ защищённости АСУ ТП: этапы и результат
Анализ защищённости показывает, какими путями можно атаковать систему управления и что закрыть в первую очередь. По итогам заказчик получает описание векторов возможных атак, оценку рисков информационной безопасности и рекомендации по превентивным мерам: от настроек средств защиты до изменений архитектуры сети.
- Границы и инвентаризация. Перечень контроллеров, серверов, операторских и инженерных станций, сетевого оборудования и версий ПО; схема сети и точки подключения внешних систем.
- Документация и настройки. Учётные записи и права, правила межсетевых экранов, удалённые подключения, порядок работы с носителями и обновлениями.
- Известные уязвимости. Состав ПО и установленные обновления сверяют с банком данных угроз ФСТЭК России. Активное сканирование может нарушить работу контроллеров и станций, поэтому его проводят на макете или в плановые остановы. Анализ уязвимостей на макете (в тестовой зоне) допускает и п. 12.6 Требований № 239.
- Модель угроз и оценка рисков. Для каждой угрозы оценивают последствия для технологического процесса и возможность реализации. По МЭК 62443-3-2 систему делят на зоны и каналы связи между ними, а для каждой зоны и канала задают целевой уровень защищённости.
- Рекомендации. Меры и очерёдность их внедрения. Если меру нельзя применить без вреда для работы системы, предлагают компенсирующие меры; для значимых объектов КИИ этого прямо требует п. 26 Требований № 239.
Аудит архитектуры сети, подбор средств защиты и оценку рисков информационной безопасности выполняет направление «ИТ и информационная безопасность»; контроль защищённости конфиденциальной информации от несанкционированного доступа — по лицензии ФСТЭК России на техническую защиту конфиденциальной информации.
Стенд испытаний средств защиты
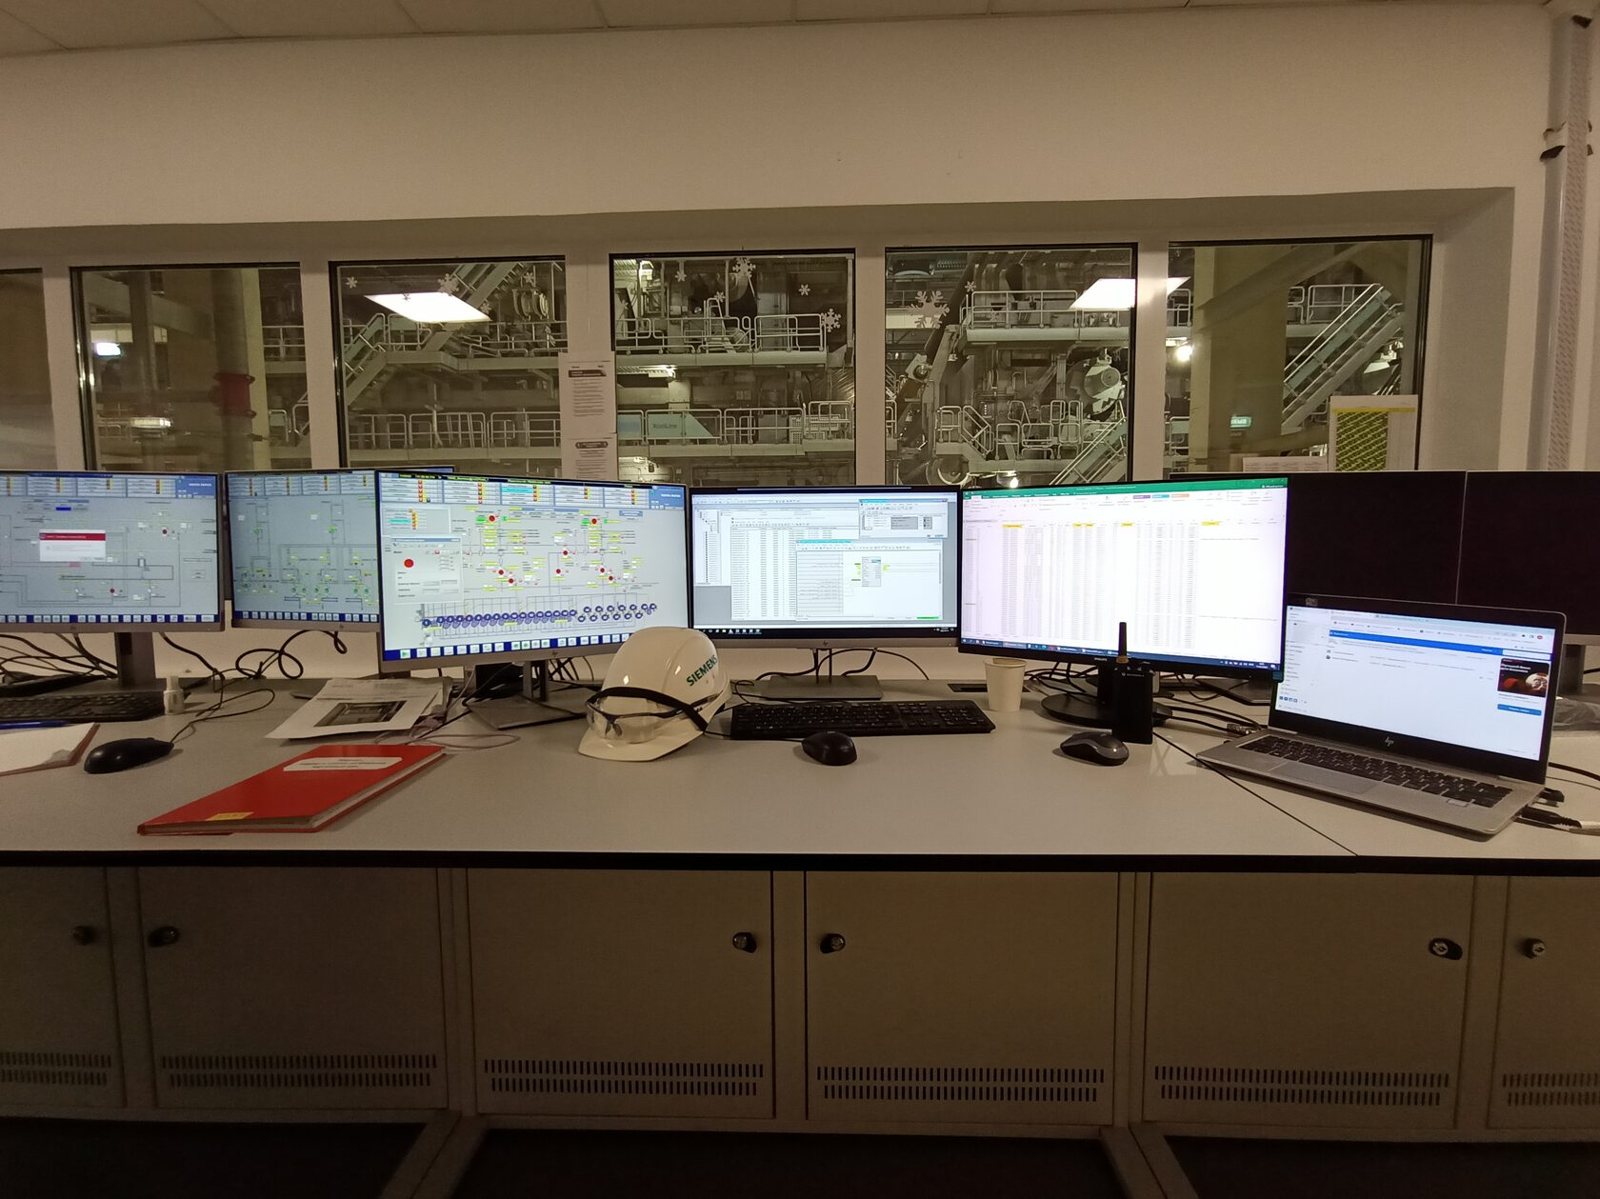
На собственном стенде воспроизводится программно-технический комплекс АСУ ТП: контроллеры, серверы, операторские станции и сеть. Средства защиты проверяются на совместимость с системой управления до установки на объекте.
- 1
Воспроизведение ПТК
конфигурация, близкая к объекту заказчика
- 2
Установка обновлений
сигнатуры антивирусных баз и обновления ПО Kaspersky Industrial CyberSecurity (KICS)
- 3
Проверка
влияние на быстродействие и устойчивость системы управления
- 4
Отчёт и внедрение
рекомендации и настройки для объекта
Проверка обновлений KICS для PCS 7 и SPPA-T3000 на стенде
На стенде компании обновления сигнатур антивирусных баз и программного обеспечения Kaspersky Industrial CyberSecurity (KICS) проверяют на совместимость с системами на базе SIMATIC PCS 7 и SPPA-T3000 до установки на объекте. На стенде есть контроллерное, серверное и коммуникационное оборудование и все доступные в России версии ПО SPPA-T3000.
Зачем проверять обновления антивируса. В АСУ ТП антивирус сам может стать причиной сбоя: новая сигнатура способна ошибочно принять файлы ПО системы управления за вредоносные, а обновление антивирусного движка — потребовать перезагрузки станции. Поэтому руководство Siemens по работе с антивирусами в PCS 7 рекомендует:
- сначала загрузить новые сигнатуры на небольшую тестовую систему, которая воспроизводит основные функции рабочей;
- если сбоев нет, установить их на одну группу — по одному серверу из каждой резервированной пары и половину клиентов;
- после периода наблюдения — на остальные группы;
- настроить антивирус так, чтобы при обнаружении угрозы он выдавал сообщение, но не удалял, не блокировал и не перемещал файлы автоматически.
Основные продукты KICS: KICS for Nodes защищает серверы и рабочие станции АСУ ТП, в том числе серверы SCADA, а KICS for Networks выявляет угрозы и аномалии в трафике промышленной сети. Проверка на стенде соответствует подходу ФСТЭК России: при проектировании защиты значимого объекта КИИ допускаются макет или тестовая среда, чтобы подтвердить совместимость средств защиты и исключить их влияние на объект (п. 11.2 Требований № 239). Стендовые испытания входят и в миграцию АСУ ТП с SPPA-T3000 и PCS 7 на российский ПТК.
Техническая защита конфиденциальной информации
Лицензия № Л024-00107-77/01590240 от на деятельность по технической защите конфиденциальной информации:
- проектирование в защищённом исполнении средств и систем информатизации, помещений со средствами (системами) информатизации, подлежащими защите, и защищаемых помещений
- контроль защищённости конфиденциальной информации от несанкционированного доступа и её модификации в средствах и системах информатизации
- установка, монтаж, наладка, испытания и ремонт программных (программно-технических) средств защиты информации, защищённых программных (программно-технических) средств обработки информации и программных (программно-технических) средств контроля эффективности защиты информации
Какие требования ФСТЭК применяются к защите АСУ ТП
Набор обязательных мер зависит от статуса системы. Если АСУ ТП — значимый объект КИИ, применяются приказы ФСТЭК России № 239 от 25.12.2017 (ред. от 28.08.2024) и № 235 от 21.12.2017. Базовый набор мер определяется категорией значимости (1, 2 или 3), затем его адаптируют к угрозам из модели угроз и дополняют. Если АСУ ТП критически важного или потенциально опасного объекта не является значимым объектом КИИ, применяется приказ № 31 от 14.03.2014 (ред. от 15.03.2021) — когда владелец системы принял решение защищать обрабатываемую в ней информацию; меры зависят от класса защищённости К1, К2 или К3.
Содержание мер по приказам № 239 и № 31 раскрывает методический документ ФСТЭК России «Состав и содержание мероприятий и мер по защите информации, содержащейся в информационных системах» (утверждён 12.04.2026). Меры по приказу № 239 субъект КИИ принимает сам или при необходимости привлекает организации с лицензией на техническую защиту конфиденциальной информации; если объект обрабатывает государственную тайну, нужна лицензия на техническую защиту информации, составляющей государственную тайну (п. 20 Требований). Как определить категорию значимости — на странице категорирования объектов КИИ по 187-ФЗ.
Опыт и партнёрства
Хакатон «Лаборатории Касперского» по кибериммунной разработке
ООО «Энерджи Менеджмент» — партнёр хакатона
187-ФЗКатегорирование объектов КИИ и защита АСУ ТП
обследование, акт категорирования, проектирование и внедрение защиты
АСУ ТПМиграция на российский ПТК
защита информации закладывается в проект замены системы управления
Связанные
Вопросы и ответы
Можно ли защитить работающую АСУ ТП без остановки?
Средства защиты сначала проверяются на стенде с воспроизведённым ПТК, затем внедряются поэтапно — в согласованные с эксплуатацией окна.
Какие средства защиты вы используете?
Подбираются под конкретный ПТК и требования регулятора; совместимость с системой управления подтверждается на стенде.
Нужна ли лицензия для таких работ?
Да: проектирование в защищённом исполнении, контроль защищённости конфиденциальной информации, установка, монтаж, наладка, испытания и ремонт программных (программно-технических) средств защиты информации выполняются по лицензии ФСТЭК России № Л024-00107-77/01590240 от 04.12.2024.
Связана ли защита АСУ ТП с 187-ФЗ?
Для объектов критической информационной инфраструктуры — да: категорирование и меры защиты по <a class="term-link" href="../glossariy/kii/index.html" title="Что такое КИИ и категорирование объектов КИИ">187-ФЗ</a> описаны на отдельной странице.
Можно ли подключать подрядчика к АСУ ТП удалённо?
Для значимых объектов КИИ п. 31 Требований, утверждённых приказом ФСТЭК России № 239, запрещает удалённый доступ для обновления или управления лицам, которые не работают у субъекта КИИ или в его дочерних и зависимых обществах. Если удалённый доступ технически исключить нельзя, определяют допущенных лиц и устройства, дают им минимальные права, защищают канал связи, регистрируют и анализируют их действия. Для остальных систем это разумная практика.
Что делать, если операционную систему станций АСУ ТП нельзя обновить?
Применяют компенсирующие меры: изолируют сегмент межсетевым экраном, отключают неиспользуемые службы и порты, разрешают запуск только программ из утверждённого списка, контролируют целостность и сетевой трафик. Для значимых объектов КИИ такие меры обосновывают при проектировании защиты и оценивают при приёмочных испытаниях (п. 26 Требований № 239).
Ответственный эксперт
«ИТ и информационная безопасность»Наименования и обозначения производителей приведены для указания на поставляемое и обслуживаемое оборудование. Товарные знаки принадлежат их правообладателям. ООО «Энерджи Менеджмент» — независимая инжиниринговая компания.