ИТ и информационная безопасность для промышленных предприятий
Проектируем и обслуживаем ИТ-инфраструктуру промышленных предприятий: аудит, виртуализация и отказоустойчивые кластеры, переход на отечественные платформы, удалённый мониторинг, аналитические системы. Защищаем АСУ ТП: анализ защищённости, сетевая безопасность, категорирование объектов КИИ и меры по 187-ФЗ, стенд для испытаний средств защиты.
Направления
ИТ · 7 услуг
- аудит и разработка ИТ-инфраструктуры
- системы на базе виртуализации
- миграция на отечественные платформы, операционные системы и программно-аппаратные комплексы
- удалённый мониторинг и управление предприятием и процессами
- тренажёры и модели объектов
- информационно-аналитические системы
- бизнес-аналитика
ИБ · 4 услуги
- анализ защищённости информационных систем
- сетевая безопасность
- поддержка модернизации программно-технических комплексов АСУ ТП
- стенд для испытаний средств информационной безопасности
Опыт реализации мер по 187-ФЗ.
Аудит ИТ-инфраструктуры и переход на отечественные платформы
Переход на отечественные платформы начинается с аудита ИТ-инфраструктуры. Проверяем, соответствует ли информационная система задачам бизнеса, требованиям компании и рекомендациям производителей оборудования и программного обеспечения. По итогам предлагаем решения на базе виртуализации и план миграции на российские операционные системы, платформы и программно-аппаратные комплексы (ПАК).
На какие вопросы отвечает аудит перед миграцией
- какие серверы, системы хранения, сетевое оборудование и программы работают на предприятии, в каких версиях и есть ли у них поддержка;
- как системы связаны между собой: какие приложения, базы данных и обмены данными затронет замена платформы;
- какие сервисы остановятся при отказе одного сервера и где нужен отказоустойчивый кластер;
- какие требования к защите информации действуют — для объектов КИИ с учётом присвоенной категории значимости.
Решения тестируем комплексно до перехода, чтобы новую систему можно было дальше эксплуатировать и модернизировать. Для серверов, которые не должны останавливаться, строим кластеры на российском ПО «ГиперСфера». Замена самой системы управления технологическим процессом — отдельный проект: см. миграцию с SPPA-T3000 и PCS7.
Для значимых объектов КИИ переход на российские решения установлен нормативно. С 1 января 2025 года органам государственной власти и заказчикам, которые закупают по 223-ФЗ (кроме организаций с муниципальным участием), запрещено использовать иностранное программное обеспечение на принадлежащих им значимых объектах КИИ, если иное не установлено федеральным законом (подп. «б» п. 1 Указа Президента РФ от 30.03.2022 № 166). Постановление Правительства РФ от 14.11.2023 № 1912 определяет порядок перехода субъектов КИИ на преимущественное применение доверенных ПАК на значимых объектах; переход должен завершиться до 1 января 2030 года.
Удалённый мониторинг и защищённый удалённый доступ
Удалённый мониторинг даёт инженерам данные оборудования и технологического процесса в режиме онлайн: их анализируют без выезда на объект, а персонал объекта получает консультации в нештатных и аварийных ситуациях. Пример такой системы — удалённый мониторинг и диагностика турбоагрегатов.
В этой схеме данные каждого турбоагрегата собирает сервер на объекте. Его отделяет от внешней сети демилитаризованная зона (DMZ) между межсетевыми экранами, а в диагностический центр данные идут через интернет по защищённым VPN-каналам. Один диагностический центр с диагностическим сервером принимает данные нескольких агрегатов.
Канал связи с технологической сетью — всегда точка риска, поэтому мониторинг проектируем вместе с мерами защиты:
- аппаратные и программные средства защиты соединений и аутентификации;
- промышленный антивирус и защита внешних каналов передачи данных;
- специализированное ПО для безопасного удалённого доступа.
Тренды, собранные удалённо, помогают спланировать выездную вибродиагностику турбин и компрессоров и инспекции.
Информационно-аналитические системы, BI и анализ данных
Информационно-аналитические системы собирают технологические данные и превращают их в показатели для эксплуатации и руководства предприятия.
| Система | Что делает |
|---|---|
| Расчёт технико-экономических показателей (ТЭП) | рассчитывает показатели работы оборудования и объекта — например, выработку, удельный расход топлива, КПД |
| Сбор и расчёт технологической информации | собирает данные с систем управления и рассчитывает по ним параметры процесса |
| Интеграция шин данных | подключает универсальные шины данных; алгоритмы и маппинги для передачи данных между системами |
| Анализ данных с применением ИИ | Data Mining — поиск закономерностей в данных; предиктивная аналитика — прогноз изменения параметров; машинное зрение — распознавание объектов на изображениях |
| Бизнес-аналитика (BI) | проекты на BI-системах отечественной разработки: ML-анализ и Data Mining, сквозная фильтрация и drill-down, общие и персональные дашборды, консолидация данных из любых источников, гибкая ролевая модель и правила безопасности |
Ещё одно направление — тренажёры АСУ ТП и модели объектов, которые работают в единой среде с ПТК АСУ ТП. Например, завершено тестирование цифровой модели паровой турбины Howden 2,4 МВт для подготовки САУ к пусконаладке. Подробнее — на странице цифровых двойников и тренажёров.
Отказоустойчивый кластер на ПО «ГиперСфера»
Два сервера, автоматический перенос виртуальных машин при сбое: в режиме FT — без остановки машины, в режиме HA — перезапуск на резервном сервере; замена VMware vSphere и Stratus everRun. Специалисты сертифицированы по администрированию.
Категорирование объектов КИИ и защита АСУ ТП по 187-ФЗ
Субъекты критической информационной инфраструктуры обязаны выявить и категорировать свои объекты и обеспечить их защиту. Проводим работы под ключ — от обследования до внедрения системы защиты.
- 1
Обследование объекта и инвентаризация систем
- 2
Акт категорирования объектов КИИ
- 3
Проектирование и внедрение системы защиты
Лицензия ФСТЭК России на техническую защиту конфиденциальной информации
Работы по защите информации компания ведёт по лицензии ФСТЭК России на деятельность по технической защите конфиденциальной информации (ТЗКИ) № Л024-00107-77/01590240 от 04.12.2024; приказ о предоставлении — № 585-л от 04.12.2024. Место осуществления лицензируемой деятельности — Московская область, г. Подольск, ул. Бронницкая, д. 7. Перечень работ приведён по выписке из реестра лицензий ФСТЭК России.
| Вид работ по лицензии | Что это значит для заказчика |
|---|---|
| Проектирование в защищённом исполнении средств и систем информатизации, помещений со средствами (системами) информатизации, подлежащими защите, и защищаемых помещений | проектная документация на информационную систему, сегмент АСУ ТП или помещение, в которую меры защиты информации заложены с самого начала |
| Контроль защищённости конфиденциальной информации от несанкционированного доступа и её модификации в средствах и системах информатизации | проверка того, что меры защиты от несанкционированного доступа реализованы и действуют |
| Установка, монтаж, наладка, испытания и ремонт средств защиты информации | внедрение на объекте, испытания и ремонт программных и программно-технических средств: средств защиты информации, защищённых средств обработки информации и средств контроля эффективности защиты информации |
Если субъект КИИ привлекает подрядчика к обеспечению безопасности значимого объекта, у подрядчика должна быть лицензия на техническую защиту конфиденциальной информации и (или) информации, составляющей государственную тайну, — в зависимости от информации, которую обрабатывает объект (п. 11 Требований, утверждённых приказом ФСТЭК России от 21.12.2017 № 235). Лицензия — на странице лицензий и допусков компании.
Стенд для испытаний средств информационной безопасности
Тестовая среда, воспроизводящая сегмент АСУ ТП: средства защиты проверяются на совместимость с системами управления и влияние на технологический процесс до внедрения на объекте.
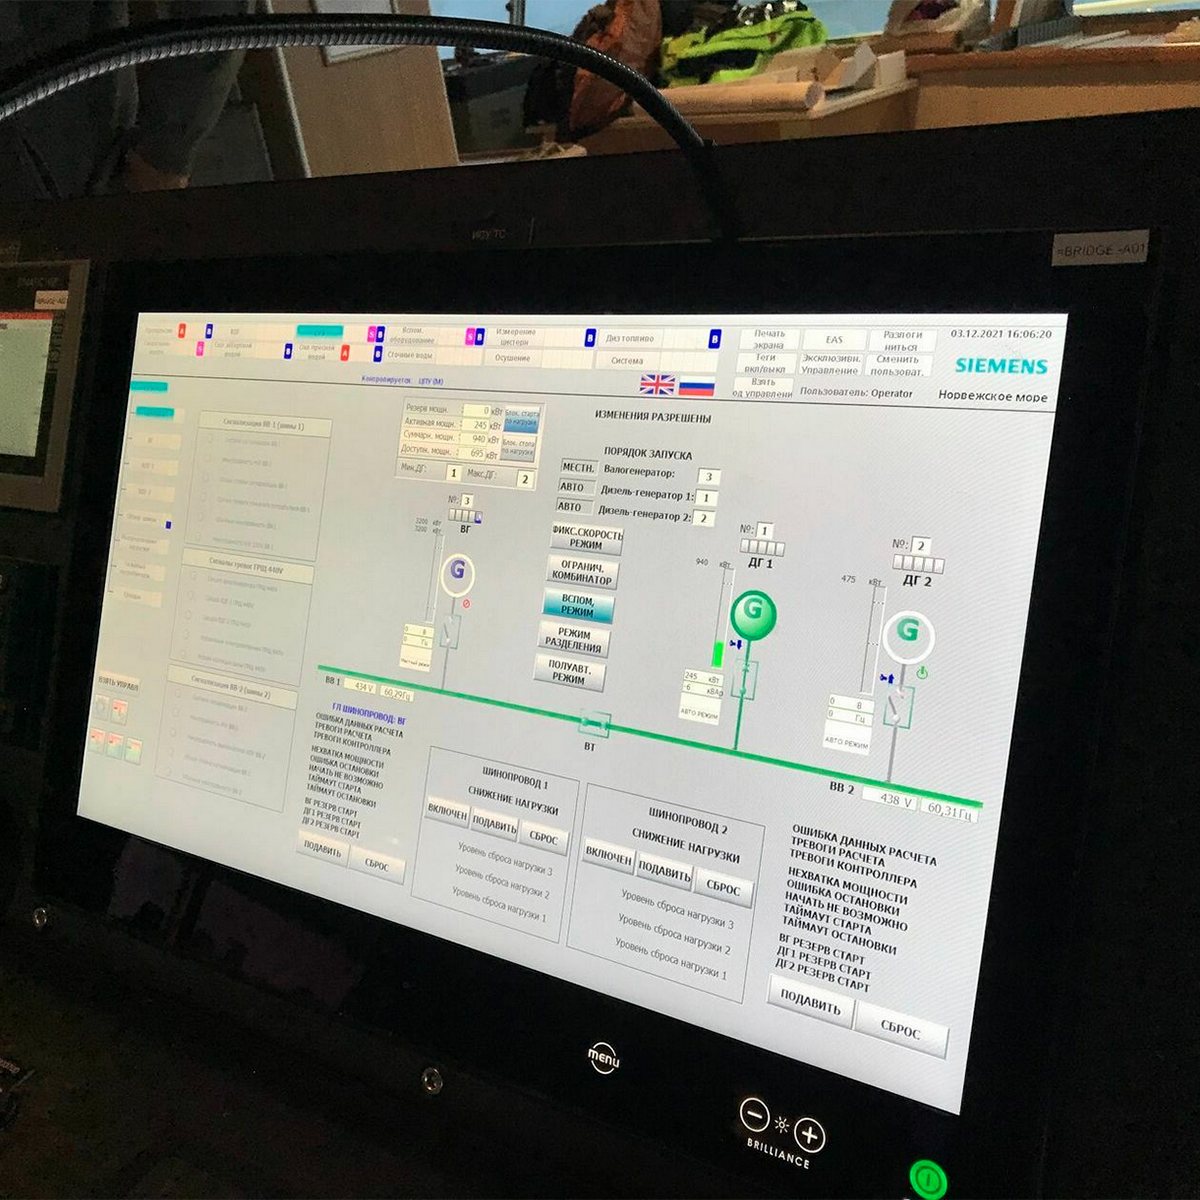
Стенд: оборудование и проверки перед внедрением
На стенде есть необходимые аппаратные средства — контроллерное, серверное и коммуникационное оборудование — и все доступные в России версии программного обеспечения SPPA-T3000. На нём тестируют обновляемые сигнатуры антивирусных баз и обновления Kaspersky Industrial CyberSecurity (KICS) на совместимость с системами на базе PCS7 и SPPA-T3000.
Такая проверка нужна, потому что обновление антивирусной базы или средства защиты может нарушить работу серверов и операторских станций системы управления. Поэтому на объект стоит устанавливать только версию, совместимость которой подтверждена на стенде, а само обновление планировать в окно, согласованное с эксплуатацией.
Партнёрство
В апреле 2023 года компания была партнёром хакатона по кибериммунной разработке «Лаборатории Касперского»: эксперты предложили задачу, консультировали команды и оценивали результаты.
Наименование компании-организатора приведено как факт участия. Товарные знаки принадлежат их правообладателям.
Что подготовить к заявке
Для первой оценки объёма работ достаточно общего описания задачи и систем. В заявке укажите:
- цель: аудит ИТ-инфраструктуры, миграция, отказоустойчивый кластер, анализ защищённости, категорирование КИИ;
- перечень информационных систем и АСУ ТП с версиями программного обеспечения и операционных систем;
- общую схему сети: границы технологического и корпоративного сегментов, каналы удалённого доступа;
- есть ли на предприятии значимые объекты КИИ и какие категории им присвоены;
- ограничения эксплуатации: какие системы нельзя останавливать и когда возможны работы.
Подробные схемы сети и конфигурации систем — чувствительные сведения. Если они относятся к информации ограниченного доступа, порядок их передачи согласуем отдельно.
Брошюра
Связанные
Вопросы и ответы
Что такое категорирование объектов КИИ?
Процедура по 187-ФЗ и Правилам категорирования (постановление Правительства РФ № 127): комиссия субъекта КИИ выявляет объекты, соответствующие типовым объектам из перечней типовых отраслевых объектов КИИ, оценивает их значимость по показателям и присваивает категорию либо решает, что она не требуется. Решение оформляется актом; в течение 10 рабочих дней после утверждения акта сведения о результатах категорирования направляются во ФСТЭК России.
С чего начать переход на отечественные платформы?
С аудита ИТ-инфраструктуры: инвентаризация систем, зависимости, план <a class="term-link" href="../glossariy/migratsiya-asu-tp/index.html" title="Что такое миграция АСУ ТП на российский ПТК">миграции</a> на российские операционные системы, виртуализацию и программно-аппаратные комплексы.
Что такое стенд для испытаний средств защиты?
Тестовая среда, воспроизводящая сегмент АСУ ТП, где средства защиты проверяются на совместимость с системой управления до внедрения на объекте.
Чем аудит ИТ-инфраструктуры отличается от анализа защищённости?
Аудит ИТ-инфраструктуры показывает, соответствует ли информационная система задачам бизнеса, требованиям компании и рекомендациям производителей оборудования и программного обеспечения; по его итогам составляют план модернизации или миграции. Анализ защищённости проверяет безопасность ИТ-инфраструктуры, информационных систем и программных продуктов: выявляет векторы возможных атак и даёт рекомендации по их отражению и превентивным мерам.
Обязательно ли субъекту КИИ переходить на российское программное обеспечение?
Требования установлены для значимых объектов КИИ — тех, которым по итогам категорирования присвоена категория значимости. На таких объектах органам государственной власти и заказчикам по 223-ФЗ с 1 января 2025 года запрещено использовать иностранное ПО, если иное не установлено федеральным законом (Указ Президента РФ № 166), а до 1 января 2030 года субъекты КИИ переходят на преимущественное применение доверенных программно-аппаратных комплексов (постановление Правительства РФ № 1912). Поэтому сначала нужны результаты категорирования.
Инженеры направления
«ИТ и информационная безопасность»Наименования платформ и продуктов приведены для указания на обслуживаемые системы. Товарные знаки принадлежат их правообладателям. ООО «Энерджи Менеджмент» — независимая инжиниринговая компания.