Категорирование объектов КИИ и защита АСУ ТП по 187-ФЗ
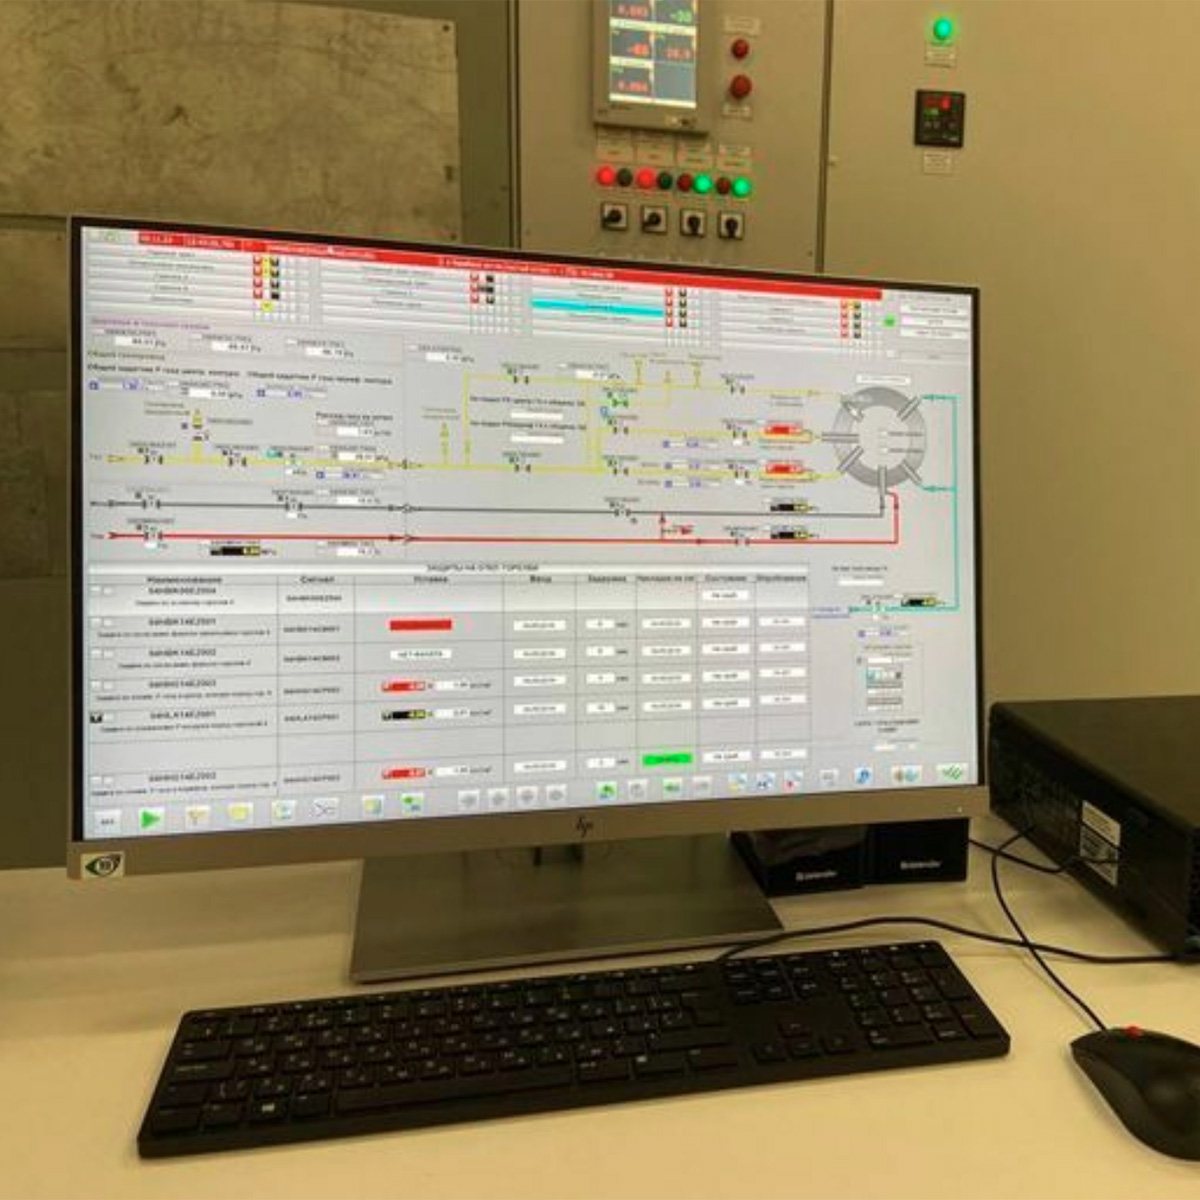
Реализуем меры безопасности АСУ ТП по Федеральному закону № 187-ФЗ «О безопасности критической информационной инфраструктуры»: обследование и категорирование объектов КИИ, подготовка акта категорирования, проектирование и внедрение системы защиты, организация взаимодействия с ГосСОПКА. Работы — по лицензии ФСТЭК России на техническую защиту конфиденциальной информации.
Ключевые факты
- 187-ФЗ обязывает субъектов КИИ — в том числе предприятия энергетики, ТЭК, химии и металлургии — категорировать объекты и защищать значимые из них.
- Обследование: выявление информационных систем, сетей и АСУ ТП, соответствующих типовым отраслевым объектам КИИ, оценка последствий компьютерных инцидентов на них.
- Категорирование по показателям значимости; результат — акт категорирования и сведения для ФСТЭК России.
- Проектирование и внедрение системы защиты значимых объектов КИИ с учётом особенностей АСУ ТП.
- Организация взаимодействия с ГосСОПКА: общее описание порядка и подготовка регламентов.
- Опыт реализации мер безопасности АСУ ТП по 187-ФЗ; работы по лицензии ФСТЭК России.
Кто является субъектом КИИ и какие системы категорируют
Субъект КИИ — государственный орган, государственное учреждение или российское юридическое лицо, которому на праве собственности, аренды или ином законном основании принадлежат информационные системы, сети или автоматизированные системы управления в сферах из п. 8 ст. 2 187-ФЗ. Для промышленных предприятий это прежде всего энергетика, ТЭК, атомная энергия, горнодобывающая, металлургическая и химическая промышленность; к сфере энергетики относятся, например, генерирующие компании и электросетевые компании. Индивидуальные предприниматели с 1 сентября 2025 года к субъектам не относятся (Федеральный закон от 07.04.2025 № 58-ФЗ).
Что изменилось с 16 ноября 2025 года. Категорируют системы, которые соответствуют типам из перечней типовых отраслевых объектов КИИ (п. 3 Правил категорирования в редакции постановления Правительства РФ от 07.11.2025 № 1762). Единый перечень утверждён распоряжением Правительства РФ от 26.02.2026 № 360-р, критические процессы из Правил исключены. Если создаваемая система не подходит ни под один тип, но последствия инцидента на ней достигают показателей значимости, ей всё равно присваивают категорию и предлагают ФСТЭК России дополнить перечень (п. 22 Правил).
Этапы работ
- 1
Обследование
системы, сети, АСУ ТП, границы объектов КИИ
- 2
Категорирование
оценка по показателям значимости, акт категорирования
- 3
Проектирование защиты
модель угроз, технический проект системы защиты
- 4
Внедрение
установка и наладка средств защиты, документация
- 5
ГосСОПКА
порядок взаимодействия и регламенты реагирования
Порядок категорирования по постановлению № 127: комиссия, акт, сведения во ФСТЭК
По Правилам, утверждённым постановлением Правительства РФ от 08.02.2018 № 127, категорирование проводит постоянно действующая комиссия субъекта КИИ. Итог — утверждённый акт; сведения о результатах направляют во ФСТЭК России в течение 10 рабочих дней после его утверждения.
| Шаг | Что требуют Правила | Что делаем мы |
|---|---|---|
| Комиссия | создаётся решением руководителя; в составе — специалисты по технологическому оборудованию, промышленной и информационной безопасности, ИТ, гражданской обороне и ЧС (п. 11) | передаём комиссии результаты обследования как исходные данные |
| Выявление объектов | системы, соответствующие типовым отраслевым объектам; исходные данные — архитектура, ПО, связи с другими объектами и сетями, декларация промышленной безопасности или паспорт безопасности объекта ТЭК (пп. 10, 14) | обследуем АСУ ТП и смежные системы, определяем границы объектов |
| Оценка последствий | наихудшие сценарии целенаправленных атак; по каждому показателю значимости — значение или обоснование неприменимости (пп. 14, 14.1) | рассчитываем показатели и готовим обоснования |
| Акт | подписывают члены комиссии, утверждает руководитель; допускается единый акт на несколько объектов (п. 16) | готовим проект акта |
| Сведения во ФСТЭК России | 10 рабочих дней после утверждения акта, по форме приказа ФСТЭК России № 236; с 16.11.2025 — также доменные имена и сетевые адреса объекта, взаимодействующего с сетями связи общего пользования (пп. 17, 18); проверка — 30 дней (ч. 6 ст. 7 187-ФЗ) | заполняем форму сведений |
| Пересмотр | не реже раза в 5 лет, если отраслевые особенности не задают иной срок, а также при изменении показателей или особенностей (п. 21); новые сведения при изменениях — не позднее 20 рабочих дней (п. 19.1) | повторяем обследование и расчёт |
Отраслевые особенности категорирования утверждаются по сферам постепенно (для атомной энергии — постановлением Правительства РФ от 16.01.2026 № 4), а их изменение — основание для пересмотра категорий (п. 21 Правил). Поэтому обследование начинаем со сверки документов, действующих для отрасли заказчика на дату работ.
Что входит
- Перечень объектов КИИ
- выявление систем, соответствующих перечню типовых отраслевых объектов КИИ, и подготовка перечня для комиссии по категорированию
- Акт категорирования
- оформление акта и сведений о результатах категорирования для направления во ФСТЭК России
- Модель угроз
- описание угроз и нарушителей для значимого объекта КИИ с учётом архитектуры АСУ ТП
- Система защиты
- проект и внедрение организационных и технических мер; средства защиты проверяются на стенде ПТК АСУ ТП
- Документы
- политики, регламенты, инструкции персонала
- Взаимодействие с ГосСОПКА
- общее описание порядка информирования о компьютерных инцидентах и подготовка регламентов
Защита значимых объектов: требования приказов ФСТЭК № 235 и № 239
Для значимого объекта субъект создаёт систему безопасности (ст. 10 187-ФЗ) по двум приказам ФСТЭК России: № 235 от 21.12.2017 (ред. от 20.04.2023) — об организации защиты, № 239 от 25.12.2017 (ред. от 28.08.2024) — о мерах.
- Организация. Систему создаёт руководитель субъекта или заместитель, отвечающий за информационную безопасность; за защиту отвечают структурное подразделение или назначенные специалисты (пп. 8, 10 приказа № 235). Для выполнения их функций субъект может привлечь организацию с лицензией в области защиты информации — в зависимости от информации, которую обрабатывает объект (п. 11).
- Контроль. Внутренний контроль проводит комиссия субъекта не реже раза в 3 года; вместо него руководитель может назначить внешнюю оценку (аудит) — её проводит организация с лицензией на контроль защищённости информации от несанкционированного доступа и её модификации (п. 36). Такой контроль защищённости входит в перечень работ по лицензии ФСТЭК России, выданной ООО «Энерджи Менеджмент».
- Меры. Требования — в техническом задании; затем модель угроз по банку данных угроз ФСТЭК России, проект подсистемы безопасности, внедрение и испытания (пп. 10–12 приказа № 239). Состав мер определяют по приложению к приказу с учётом категории и угроз; меры охватывают 18 направлений — от идентификации и аутентификации до защиты от атак, направленных на отказ в обслуживании (п. 22).
| Категория значимости | Класс защиты СЗИ | Уровень доверия СЗИ | Класс средств вычислительной техники |
|---|---|---|---|
| 1-я | не ниже 4 | 4-й или выше | не ниже 5 |
| 2-я | не ниже 5 | 5-й или выше | не ниже 5 |
| 3-я | 6 | 6-й или выше | не ниже 5 |
Меры защиты не должны нарушать работу объекта в проектных режимах (п. 21). Чтобы проверить это до внедрения, п. 11.2 допускает макетирование и тестовую среду. Для этого у нас есть стенд: контроллеры, серверы, коммуникационное оборудование и все доступные в России версии ПО SPPA-T3000. На нём обновления сигнатур антивирусных баз и ПО Kaspersky Industrial CyberSecurity (KICS) проверяют на совместимость с системами на базе SIMATIC PCS 7 и SPPA-T3000. Подробнее — на странице об информационной безопасности АСУ ТП.
ГосСОПКА: сроки информирования и план реагирования
О компьютерных атаках и инцидентах субъект КИИ сообщает в Национальный координационный центр по компьютерным инцидентам (НКЦКИ) — его создала ФСБ России в составе ГосСОПКА (ст. 5, п. 1 ч. 2 ст. 9 187-ФЗ). С 30 января 2026 года сроки задаёт приказ ФСБ России от 25.12.2025 № 547, заменивший приказ № 282:
- инцидент на значимом объекте — не позднее 3 часов с момента обнаружения, на ином объекте КИИ — 24 часов; компьютерная атака — 24 часов;
- план реагирования — в течение 90 календарных дней со дня включения объекта в реестр значимых; план утверждает руководитель субъекта, копию направляют в НКЦКИ в течение 7 календарных дней; если план предусматривает привлечение подразделений ФСБ России, проект до утверждения согласуют с Центром защиты информации и специальной связи ФСБ России (рассмотрение — до 30 календарных дней);
- тренировки по плану реагирования — не реже раза в год;
- итоги реагирования на инцидент на значимом объекте — не позднее 48 часов после завершения мероприятий.
Мы описываем порядок информирования для объекта и готовим регламенты реагирования с учётом этих сроков.
Российское ПО на значимых объектах и замена ПТК
С 1 сентября 2025 года 187-ФЗ обязывает использовать на значимых объектах ПО из единого реестра российских программ (или применяемое в защищённых государственных информационных системах) и программно-аппаратные средства, отвечающие требованиям Правительства РФ. Выполнять эту обязанность нужно в порядке и в сроки перехода, которые устанавливает Правительство (п. 7 ч. 2 ст. 6, пп. 5, 6 ч. 3 ст. 9 187-ФЗ). Эти требования мы учитываем в проекте миграции с SPPA-T3000 и PCS 7 на российский ПТК. Категорию создаваемой системы определяют при формировании требований к ней (п. 8 Правил); часть сведений во ФСТЭК России направляют в течение 10 рабочих дней после утверждения этих требований, остальные — после ввода системы в эксплуатацию (п. 18). Поэтому категорирование и проект замены удобно вести вместе.
Техническая защита конфиденциальной информации
Лицензия № Л024-00107-77/01590240 от на деятельность по технической защите конфиденциальной информации:
- проектирование в защищённом исполнении средств и систем информатизации, помещений со средствами (системами) информатизации, подлежащими защите, и защищаемых помещений
- контроль защищённости конфиденциальной информации от несанкционированного доступа и её модификации в средствах и системах информатизации
- установка, монтаж, наладка, испытания и ремонт программных (программно-технических) средств защиты информации, защищённых программных (программно-технических) средств обработки информации и программных (программно-технических) средств контроля эффективности защиты информации
Связанные решения
Информационная безопасность АСУ ТП
анализ защищённости, сетевая безопасность, стенд для испытаний средств защиты
АСУ ТПМиграция на российский ПТК
требования 187-ФЗ учитываются при замене системы управления
ИТОтказоустойчивый кластер «ГиперСфера»
российское ПО, соответствующее законодательству о защите информации
Связанные
Вопросы и ответы
Кто обязан категорировать объекты КИИ?
Субъекты <a class="term-link" href="../glossariy/kii/index.html" title="Что такое КИИ и категорирование объектов КИИ">КИИ</a> — организации, которым принадлежат информационные системы и АСУ ТП в сферах, перечисленных в 187-ФЗ, в том числе в энергетике и топливно-энергетическом комплексе.
Что будет результатом категорирования?
Акт категорирования (допускается единый акт на несколько объектов) и сведения о результатах, которые в течение 10 рабочих дней после утверждения акта направляют во ФСТЭК России; для значимых объектов — далее проектирование защиты.
Сколько времени занимает категорирование?
Зависит от числа объектов и готовности документации; порядок и этапы согласуются после обследования.
Что такое ГосСОПКА?
Государственная система обнаружения, предупреждения и ликвидации последствий компьютерных атак. Мы описываем порядок взаимодействия с ней и готовим регламенты реагирования.
Что изменилось в категорировании КИИ в 2025–2026 годах?
С 1 сентября 2025 года индивидуальные предприниматели исключены из субъектов КИИ, а Правительство утверждает перечни типовых отраслевых объектов и отраслевые особенности категорирования (58-ФЗ). С 16 ноября 2025 года Правила № 127 не используют критические процессы: категорируют системы, соответствующие типам из перечня типовых отраслевых объектов; сам перечень утверждён распоряжением № 360-р от 26.02.2026. В сведения во ФСТЭК России добавлены доменные имена и сетевые адреса.
В какой срок сообщать об инциденте на значимом объекте КИИ?
Не позднее 3 часов с момента обнаружения — в НКЦКИ по приказу ФСБ России от 25.12.2025 № 547, который действует с 30 января 2026 года. Для иных объектов КИИ и для сведений о компьютерной атаке срок — 24 часа. Об итогах реагирования на инцидент на значимом объекте сообщают не позднее 48 часов после завершения мероприятий.
Ответственный эксперт
«ИТ и информационная безопасность»Наименования и обозначения производителей приведены для указания на поставляемое и обслуживаемое оборудование. Товарные знаки принадлежат их правообладателям. ООО «Энерджи Менеджмент» — независимая инжиниринговая компания.